Entendendo o que é criptografia

Em um mundo cada vez mais conectado, proteger nossas informações se tornou uma prioridade. Seja ao enviar uma mensagem no WhatsApp, fazer uma compra online ou acessar uma conta bancária via aplicativo, precisamos garantir a confidencialidade de nossos dados, resguardando-os de acessos não autorizados. Para isso, há um mecanismo invisível que garante que esses dados não caiam em mãos erradas: a criptografia.

Mas afinal, o que é criptografia? E o que significam os termos criptografia simétrica e criptografia assimétrica? Neste artigo, vamos explicar esses conceitos de forma clara, com exemplos práticos para facilitar a sua compreensão. Vamos começar?

1 – O que é Criptografia?

Criptografia é a ciência de transformar informações legíveis (conhecidas como texto plano) em um formato ilegível (conhecido como texto cifrado) por meio de algoritmos matemáticos. O objetivo é garantir a confidencialidade da informação — ou seja, garantir que somente pessoas autorizadas possam entendê-la.

Quando alguém precisa acessar a informação original, ela precisa aplicar um processo inverso chamado descriptografia.

Para entender melhor o conceito de criptografia, vamos imaginar um exemplo simples: imagine que você quer enviar a mensagem “EU TE AMO”, mas quer esconder o conteúdo. Você poderia substituir cada letra por outra. Por exemplo, avançando 3 letras no alfabeto (técnica chamada de cifra de César):

  • E → H
  • U → X
  • T → W
  • E → H
  • A → D
  • M → P
  • O → R

A mensagem cifrada seria: HX WH DPR

Claro que hoje em dia utilizamos métodos muito mais avançados de encriptação de dados, mas a ideia é a mesma: transformar o significado dos dados para protegê-los.

2 – Criptografia simétrica

Na criptografia simétrica, também conhecida como criptografia de chave secreta, utiliza-se a mesma chave tanto para cifrar quanto para decifrar a mensagem. Isso significa que ambas as partes (quem envia e quem recebe) precisam compartilhar uma chave secreta comum.

2.1 – Como funciona a criptografia simétrica

  1. Geração da Chave: O remetente gera uma chave secreta e precisa compartilhá-la de forma segura com o destinatário da mensagem. Este compartilhamento seguro da chave é um ponto crítico na criptografia simétrica.
  2. Criptografia: O remetente utiliza a chave secreta para aplicar um algoritmo de criptografia aos dados originais (texto plano), transformando-os em um texto cifrado ininteligível.
  3. Transmissão: O texto cifrado é transmitido através de um canal de comunicação (que pode ser inseguro).
  4. Descriptografia: O destinatário, possuindo a mesma chave secreta, utiliza o algoritmo de descriptografia correspondente para reverter o texto cifrado ao seu formato original (texto plano).
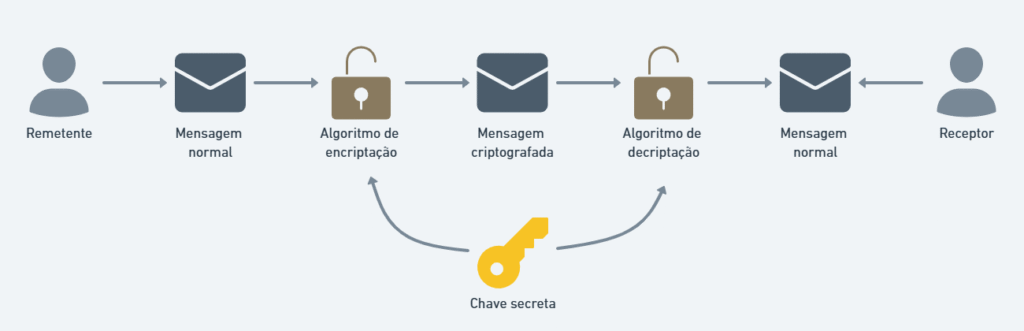
Representação gráfica do processo de criptografia simétrica.
Fonte: o autor

A rapidez é uma das principais vantagens dos algoritmos simétricos, tornando-os adequados para criptografar grandes volumes de dados. Outra vantagem é a simplicidade, pois ao utilizar uma única chave torna-se mais simples de entender e implementar a criptografia.

Entretanto, há também algumas desvantagens na criptografia simétrica. A principal é o gerenciamento das chaves, pois, é necessário compartilhar a chave secreta de forma segura entre todos os envolvidos. Se a chave cair em mãos erradas, toda a comunicação criptografada fica comprometida. Outro ponto é que, em sistemas com muitos usuários, a escalabilidade torna-se um desafio, pois gerenciar de forma segura um grande número de chaves secretas, torna-se em uma tarefa complexa e difícil.

2.2 – Algoritmos simétricos comuns

Para criar chaves simétricas precisamos utilizar um tipo específico de algoritmo. Os mais populares são:

  • AES (Advanced Encryption Standard): Um dos algoritmos simétricos mais utilizados atualmente, considerado altamente seguro.
  • DES (Data Encryption Standard): Um algoritmo mais antigo, considerado vulnerável a ataques de força bruta devido ao seu tamanho de chave menor.
  • 3DES (Triple DES): Uma evolução do DES que aplica o algoritmo três vezes para aumentar a segurança.

3 – Criptografia assimétrica

A criptografia assimétrica, também conhecida como criptografia de chave pública, surgiu para resolver o problema da troca segura de chaves. Para isso, ela utiliza um par de chaves: uma chave pública e uma chave privada.

  • A chave pública pode ser compartilhada com qualquer pessoa.
  • A chave privada deve ser mantida em segredo pelo dono.

Na criptografia assimétrica, o que uma chave faz, pode ser desfeito somente por sua chave par. Se você criptografar uma mensagem com a chave pública de alguém, somente a chave privada correspondente pode decifrá-la.

3.1 – Como funciona a criptografia assimétrica

  1. Geração do Par de Chaves: Cada entidade (usuário, servidor, etc.) gera seu próprio par de chaves pública e privada. Essas chaves são matematicamente relacionadas, mas é computacionalmente inviável derivar a chave privada a partir da chave pública.  
  2. Criptografia (com a chave pública do destinatário): Se Alice deseja enviar uma mensagem secreta para Bob, ela utiliza a chave pública de Bob para criptografar a mensagem.
  3. Transmissão: A mensagem criptografada é enviada para Bob.
  4. Descriptografia (com a chave privada do destinatário): O destinatário recebe a mensagem e descriptografa ela com sua chave privada. É válido ressaltar que, somente a chave privada de Bob pode descriptografar a mensagem cifrada, nenhuma outra pode fazer isso.
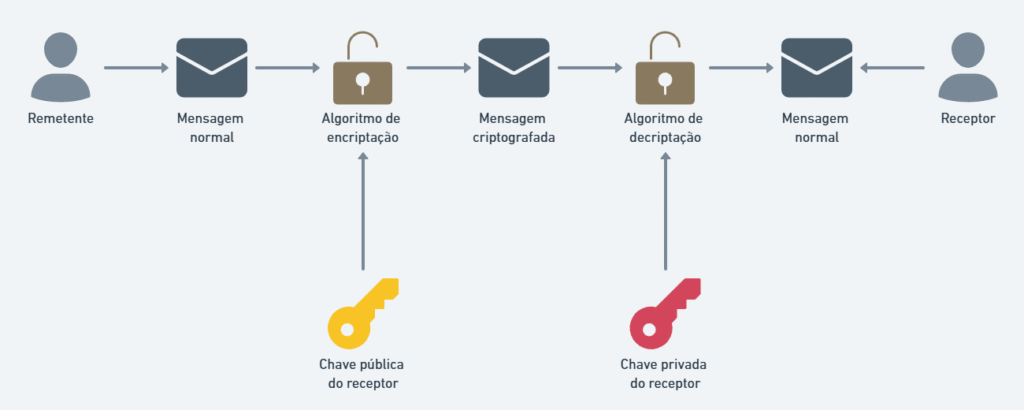
Representação gráfica do processo de criptografia assimétrica.
Fonte: o autor

A criptografia assimétrica possui como vantagem um gerenciamento de chaves simplificado, onde não há necessidade de compartilhar uma chave secreta entre as partes. Cada um possui seu próprio par de chaves, tornando esse modelo muito mais simples em relação ao modelo simétrico. A segurança aprimorada também é uma vantagem, pois, como a chave privada nunca precisa ser transmitida, o risco de interceptação é minimizado. Além disso, chaves assimétricas também podem ser utilizadas para assinaturas digitais, permitindo verificar a autenticidade e integridade dos dados.

Como desvantagens podemos citar a complexidade computacional. Os algoritmos assimétricos geralmente são mais lentos e exigem mais poder computacional em comparação aos algoritmos simétricos. O tamanho das chaves também é um fator de atenção. Para alcançar um nível de segurança comparável aos algoritmos simétricos, as chaves assimétricas tendem a ser maiores.

3.2 – Algoritmos Assimétricos Comuns

Assim como, para criar chaves simétricas precisamos utilizar um tipo específico de algoritmo, o mesmo vale para as chaves assimétricas. Os algoritmos mais populares para isso são:

  • DSA (Digital Signature Algorithm): Um algoritmo específico para criação de assinaturas digitais.
  • RSA (Rivest–Shamir–Adleman): Um dos primeiros e mais amplamente utilizados algoritmos de chave pública.
  • ECC (Elliptic Curve Cryptography): Um algoritmo mais moderno que oferece segurança equivalente ao RSA com chaves menores, sendo mais eficiente para dispositivos com recursos limitados.

Conclusão

A criptografia é uma das principais ferramentas para garantir a segurança da informação. Seja no modelo simétrico ou assimétrico, ela permite proteger dados contra acessos não autorizados e assegurar a confidencialidade e autenticidade das comunicações.

Ao entender como funcionam esses dois modelos — e onde cada um se aplica melhor —, conseguimos valorizar as tecnologias por trás da segurança digital que usamos diariamente, muitas vezes sem nem perceber.

Espero que este artigo seja útil de alguma forma para você. Em caso de dúvidas, sugestões ou reclamações, fique à vontade para entrar em contato.

O que são ataques cibernéticos?

No mundo cada vez mais conectado em que vivemos, termos como DDoS, MITM e Phishing tem se tornado cada vez mais comuns e preocupantes para usuários e organizações. Cada um desses termos nomeia um tipo diferente de ataque cibernético e representam uma ameaça constante para nossos dados e informações.

Neste artigo, vamos explorar o que são esses ataques e como podemos nos proteger deles em nosso dia a dia. Vamos começar? 

1 – O que são ataques cibernéticos?

Ataques cibernéticos são tentativas maliciosas de acessar sistemas computacionais, redes ou dispositivos com o intuito de roubar dados, causar danos ou interromper serviços. Estes ataques podem ser realizados por indivíduos, grupos organizados ou até mesmo por nações, com diferentes motivações: 

– Criminosas: são ataques que visam obter ganhos financeiros. Possivelmente, os ataques mais comuns que existem, possui uma grande quantidade de exemplos como: invasão a contas bancárias, sequestro de dados, falsificação de títulos de pagamentos, entre outros. 

– Políticas: são ataques que buscam promover causas sociais ou agendas e ideologias políticas. Esses ataques procuram desestabilizar os sistemas ou roubar dados de organizações governamentais (especialmente órgãos de segurança nacional e da alta gestão pública) e causar interrupções de serviços essenciais. 

– Pessoais: são ataques que incluem uma variedade de aspectos pessoais e emocionais do envolvido ou envolvidos. Pode se tratar de uma vingança contra uma pessoa ou organização, uma forma de provar sua capacidade intelectual de invadir um sistema, entre outros fatores. 

2 – Principais tipos de ataques cibernéticos 

Infelizmente, a lista de ataques cibernéticos é bastante extensa e tem crescido cada vez mais. As técnicas adotadas pelos cibercriminosos variam da tradicional força bruta (aplicação de tentativa e erro até descobrir uma credencial de acesso) até sofisticadas técnicas de engenharia social. 

Independente da técnica utilizada, ataques cibernéticos são uma ameaça real para indivíduos e organizações. Um ataque bem-sucedido pode gerar enormes perdas financeiras, bem como prejudicar a reputação das vítimas.  

Abaixo, vamos ver uma relação com os principais tipos de ataques existentes. 

2.1 – Malware 

Malware é um termo geral para definir um software malicioso projetado para infectar sistemas e causar danos. Na classificação de malwares estão incluídos: 

– Trojans: são softwares maliciosos disfarçados de aplicativos legítimos ou escondidos dentro de aplicações legítimas que executam atividades maliciosas no dispositivo infectado. 

– Ransomware: é um software malicioso que quando executado criptografa os dados da vítima. Para restaurar o acesso aos dados, os criminosos exigem um pagamento da vítima. Grandes empresas e até mesmo hospitais têm sido alvos frequentes desse tipo de ataque. 

– Spyware: é um programa que é instalado em um dispositivo para coletar dados e informações dos usuários. O spyware rastreia tudo que é feito pelo usuário sem o seu consentimento e envia os dados coletados para um dispositivo remoto que é controlado pelo invasor. Esses softwares também podem baixar e instalar outros programas maliciosos da internet sem que o usuário perceba. 

2.2 – Phishing 

O phishing é uma das táticas mais comuns utilizadas pelos cibercriminosos. Classificada como uma técnica de engenharia social, consiste no envio de mensagens fraudulentas (geralmente por e-mail, SMS ou chats de redes sociais) que parecem ser de fontes verídicas.  

O objetivo é enganar o destinatário para que ele forneça dados sensíveis, como senhas, informações bancárias ou números de cartões de crédito. Também há casos em que o objetivo é persuadir o usuário a baixar um malware em seu dispositivo. Exemplos comuns de phishing incluem falsos alertas de bancos e promoções falsas de grandes empresas. 

2.3 – MITM (Man In The Midle) 

Os ataques do tipo Man In The Midle (traduzido como “Homem no Meio”) ocorrem quando um invasor intercepta a comunicação entre duas partes, como um usuário e um site por exemplo, para espionar, roubar dados ou alterar as informações trocadas. A aplicação desse tipo de ataque é comum em redes Wi-Fi públicas, onde a segurança tende a ser mais fraca. 

2.4- Ataques DDoS (Distributed Denial-of-Service) 

Nos ataques de Negação de Serviço Distribuído (DDoS), os criminosos sobrecarregam um servidor ou rede com um volume excessivo de requisições. Isso deixa o sistema lento ou completamente inacessível para os usuários legítimos. 

Em geral, esses ataques não trazem ganhos financeiros para os criminosos, somente satisfação pessoal por tornar o serviço inacessível. Porém, há casos em que um ataque desse tipo pode ser parte de uma estratégia de extorsão ou possuir motivações político-ideológicas para prejudicar a reputação daquela organização. 

2.5- Ataques de Força Bruta 

Os ataques de força bruta utilizam tentativa e erro para descobrir senhas, testando automaticamente inúmeras combinações de caracteres até encontrar a correta. Embora simples, essa técnica é eficaz, especialmente contra senhas fracas ou reutilizadas em muitos serviços diferentes. 

2.6 – Engenharia Social 

A engenharia social é uma técnica que explora o fator humano, manipulando psicologicamente as pessoas para que revelem informações confidenciais, concedam acesso a sistemas, baixem arquivos maliciosos e até mesmo enviem dinheiro para os criminosos. 

Ligações telefônicas falsas de suporte técnico ou mensagens que apelam para urgência, como “sua conta será desativada se não agir agora”, são bons exemplos desse tipo de ataque.

3 – Como se proteger de ataques cibernéticos?

Como vimos, existe uma enorme quantidade de ataques cibernéticos e não devemos jamais negligenciar nossa segurança digital. Entender os diferentes tipos de ataques cibernéticos é o primeiro passo para nos proteger dos criminosos. Mas isso não é o suficiente, precisamos tomar medidas de segurança para proteger nossos dados e informações. Veja abaixo, uma lista de medidas de segurança que devemos adotar em nosso dia a dia: 

3.1 – Medidas de segurança contra ataques cibernéticos

– Mantenha softwares e sistemas atualizados: mesmo que seja muito chato esperar o download e a instalação de uma atualização de sistema, não devemos negligenciar esse ponto. Atualizações de softwares trazem correções para vulnerabilidades de segurança e são essenciais para nossa proteção. 

– Utilize Senhas Fortes: crie senhas complexas que combinem letras, números e caracteres especiais. Não reutilize senhas e, periodicamente, atualize as senhas que você utiliza. Clique aqui para aprender como criar uma senha forte e aqui para acessar um gerador de senhas gratuito. 

– Use softwares originais: a pirataria além de ser crime, representa uma grande vulnerabilidade para a segurança dos nossos dados. Todo software pago que foi modificado por alguém para funcionar gratuitamente tem o potencial de possuir brechas de segurança e códigos maliciosos que poderão ser usados por cibercriminosos. Sempre opte por adquirir softwares originais e, se você não possuir condições financeiras para comprá-los, procure por uma alternativa open source. 

– Ative a autenticação de dois fatores:  sempre que possível utilize a autenticação multifator. Uma camada extra de proteção é importante para manter nossos dados protegidos caso a primeira barreira seja rompida por um invasor. 

 – Mantenha backups regulares: mesmo tomando todas as medidas de segurança possíveis, ainda assim uma invasão pode acontecer. Por isso, é importante manter backup das suas informações mais importantes, seja em um dispositivo físico ou um servidor na nuvem. 

– Evite redes Wi-Fi públicas: redes Wi-Fi abertas, como as de aeroportos e hospitais, atraem cibercriminosos. Eles exploram essas conexões, usadas diariamente por muitas pessoas, para encontrar vulnerabilidades e roubar dados. Use redes públicas apenas em emergências. Sempre que possível, use sua rede de dados móveis, que oferece muito mais segurança do que uma Wi-Fi pública.

3.2 – Medidas extras: fique atento e informado

Além das medidas acima, outros dois aspectos comportamentais são fundamentais para nossa segurança digital: estar atento aos detalhes e manter-se informado.

 – Mantenha-se sempre atento: todas as medidas de segurança são fundamentais, mas se não estivermos atentos aos detalhes nós mesmos podemos representar uma vulnerabilidade aos dados. Os golpes estão cada vez mais sofisticados e qualquer pessoa pode se tornar uma vítima. Devemos sempre analisar o cenário antes de clicar em links, fornecer nossos dados para cadastros, baixar arquivos para nossos dispositivos, entre outras situações. 

– Mantenha-se atualizado: como dito, anteriormente, existem muitos tipos de ataques cibernéticos e a lista não para de crescer. Portanto, procure informar-se sobre os golpes que estão sendo aplicados e conheça as medidas de segurança que você pode adotar. Quando você está bem-informado, coloca-se um passo à frente de possíveis ataques de cibercriminosos e fecha brechas que eles poderiam explorar.

Conclusão 

A segurança cibernética não pode ser negligenciada por ninguém. De um simples usuário de internet até as grandes corporações públicas e privadas, devemos estar constantemente vigilantes e atualizados do que está acontecendo ao nosso redor.  

Ao compreender os tipos de ataques existentes e implementar medidas de proteção adequadas, podemos reduzir significativamente os riscos de nos tornarmos vítimas de criminosos cibernéticos. 

Lembre-se: prevenir é sempre melhor que remediar. Mantenha-se informado, atualizado e atento para garantir a segurança dos seus dados e informações. 

Espero que este conteúdo seja útil de alguma forma para você. Em caso de dúvidas, sugestões ou reclamações fique à vontade para entrar em contato.

O que é LGPD?

A Lei Geral de Proteção de Dados Pessoais, conhecida como LGPD, é um marco regulatório que revolucionou a forma como os dados pessoais são tratados no Brasil. Desde sua implementação, em 2020, a LGPD tem trazido mudanças significativas para empresas e cidadãos, promovendo uma cultura de privacidade e segurança de dados no Brasil.

Neste artigo, vamos conhecer um pouco mais sobre essa lei e sua importância para o nosso dia a dia. Vamos começar respondendo o que é essa lei, após vamos entender o que são dados pessoais e quais são os principais tópicos da LGPD.  

1 – O que é a LGPD? 

A LGPD, ou Lei nº 13.709/2018, é a legislação brasileira que regulamenta o tratamento de dados pessoais coletados e armazenados por empresas (públicas ou privadas), tanto em ambientes físicos quanto digitais.  

Inspirada na regulamentação europeia (GDPR), a LGPD foi sancionada em 2018, e entrou em vigor no Brasil em 18/09/2020, estabelecendo diretrizes para a coleta, armazenamento, uso, compartilhamento e eliminação de dados pessoais, visando proteger a privacidade dos cidadãos. 

2 – O que são dados pessoais? 

A LGPD define em seu texto, no artigo 5, o conceito de dados pessoais, fundamental para o entendimento desta lei.

Os dados pessoais são entendidos como aquelas informações relacionadas à pessoa identificada (nome completo, RG, CPF, etc.) ou identificável (dados de geolocalização (GPS), endereço IP, identificação de dispositivo, etc.). 

A LGPD ainda traz o conceito de dados pessoais sensíveis relacionados a aspectos como: origem racial ou étnica, convicção religiosa, opinião política, filiação sindical ou a organização de caráter religioso, filosófico ou político, dados genéticos ou biométrico, entre outros. 

Dados pessoais contemplam o objeto protegido pela regulamentação da LGPD e por isso é importante entender claramente o seu conceito. 

3 – Principais Tópicos da LGPD 

Os dados pertencem ao seu titular e não às empresas que os coletam, armazenam ou tratam. A LGPD trouxe a regulamentação necessária para garantir a privacidade dos indivíduos. Essa lei define as regras para o uso adequado e correto dos dados coletados e armazenados por terceiros e está baseada nos seguintes tópicos centrais: 

  1. Consentimento: o tratamento de dados deve ocorrer com o consentimento explícito do titular. 
  1. Transparência: as empresas devem ser claras sobre como e para qual finalidade os dados estão sendo coletados e utilizados. 
  1. Segurança: medidas técnicas e administrativas devem ser implementadas para proteger os dados contra vazamentos e acessos, alterações e exclusões não autorizadas. 
  1. Anonimização: é uma técnica que modifica ou remove trechos de informações que possam identificar uma pessoa. A anonimização torna as informações não associáveis a um indivíduo específico. Dados anonimizados só podem ser associados ao titular com o uso de informações adicionais mantidas separadamente e protegidas. Essa técnica é especialmente importante para reduzir riscos em casos de vazamento ou acessos indevidos, garantindo que os indivíduos não sejam identificados. 
  1. Direitos dos Titulares: os cidadãos possuem pleno direito de acessar, corrigir, excluir e transferir seus dados pessoais, bem como podem revogar o consentimento de uso e tratamento dos seus dados. 
  1. Sanções: penalidades podem ser aplicadas em caso de descumprimento da lei, incluindo a aplicação de multas. A Agência Nacional de Proteção de Dados, ANPD, é o órgão responsável por fiscalizar a aplicar eventuais penalidades por descumprimento da LGPD.  

Como é possível ver, a LGPD estabelece uma série de regras que promovem o uso responsável de informações por parte das empresas e garantem a privacidade dos indivíduos. 

A LGPD também promove a segurança jurídica ao estabelecer regras claras sobre como dados pessoais devem ser tratados, reduzindo incertezas para as empresas e proporcionando um ambiente mais estável e seguro para operações comerciais e tecnológicas. Com regras bem definidas, tanto os titulares quanto as organizações sabem quais são seus direitos e deveres, o que contribui para o fortalecimento da confiança mútua e o desenvolvimento sustentável da economia digital. 

Conclusão  

A LGPD representa um grande avanço na proteção de dados no Brasil. Ela garante direitos e obrigações claras aos titulares dos dados e para as empresas que tratam estes dados. Dessa forma, a legislação promove a privacidade e a segurança jurídica necessárias para o desenvolvimento de um ambiente econômico saudável e competitivo. 

Para os cidadãos, a LGPD significa mais controle sobre suas informações pessoais e maior segurança contra fraudes e vazamentos. Para as empresas, incentiva práticas de governança e gestão de dados, promovendo a confiança dos clientes e uma boa reputação corporativa. 

Espero que o conteúdo aqui apresentado seja útil de alguma forma para você. Em caso de dúvidas, sugestões ou reclamações fique à vontade para entrar em contato.