O que é Zero Trust?

A segurança digital é uma área em permanente evolução. Por muito tempo, a estratégia dominante se baseava no conceito de perímetro: proteger a rede da empresa como um castelo, com muros altos (firewalls) e uma única entrada controlada. O problema é que, uma vez lá dentro, a confiança era automática. Essa abordagem, no entanto, tornou-se obsoleta na era da computação em nuvem, trabalho híbrido e dispositivos móveis. E é aí que entra o Zero Trust.

Zero Trust não é uma tecnologia, produto ou ferramenta específica. Ele é um modelo de segurança que orienta como uma organização deve controlar o acesso aos seus recursos.

Neste artigo, vamos conhecer um pouco mais sobre esse modelo de segurança e entender como ele se aplica ao nosso dia a dia. Vamos lá?

1 – O que é Zero Trust?

Em sua essência, o Zero Trust é um modelo de segurança que se baseia em uma premissa simples, mas radical: nunca confie, sempre verifique. Ele elimina o conceito de confiança implícita dentro da rede.

Isso significa que, independentemente de o usuário ou dispositivo estar dentro ou fora do perímetro tradicional da rede, a confiança nunca é presumida. Cada tentativa de acesso, seja de um usuário, dispositivo ou aplicação, deve ser autenticada, autorizada e continuamente validada.

1.1 – Qual a importância do Zero Trust para os dias de hoje?

A importância do Zero Trust tem aumentado exponencialmente, diante de ataques cibernéticos cada vez mais sofisticados e frequentes, como ransomwares e violações de dados. O modelo tradicional de segurança é vulnerável a ameaças internas e a movimentação lateral de invasores.

Imagine uma empresa com uma rede interna:
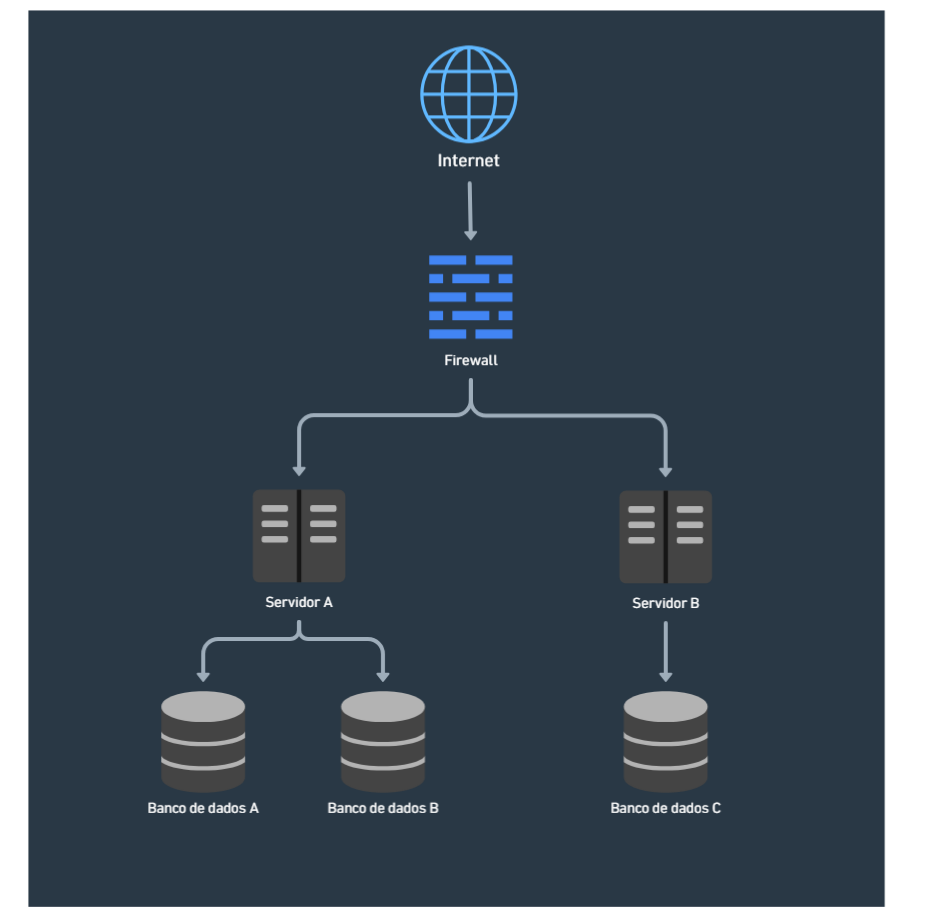
No modelo tradicional, a lógica da segurança poderia ser mais ou menos assim: “Se você conseguiu entrar na rede interna, provavelmente é confiável.”

Isso cria uma espécie de zona de confiança. Um funcionário conecta o notebook à VPN, entra na rede corporativa e, depois disso, consegue acessar vários recursos internos.

O problema aparece quando um atacante consegue roubar as credenciais desse funcionário. Ele pode conseguir:

Credencial roubada
       ↓
Acesso à VPN
       ↓
Entrada na rede interna
       ↓
Descoberta de outros servidores
       ↓
Movimentação lateral
       ↓
Acesso a dados sensíveis

Veja que, o firewall protegeu a fronteira externa, mas não impediu necessariamente o atacante de se movimentar dentro da rede. E é justamente aqui que o Zero Trust muda a lógica.

No modelo tradicional: “Confie primeiro e controle depois.”

No Zero Trust:“Não presuma confiança. Sempre verifique antes de conceder acesso.”

Isso não significa que o sistema precisa perguntar a senha a cada requisição. Significa que estar em determinado lugar, possuir determinado IP ou estar conectado à rede corporativa não é suficiente para conceder acesso.

Por exemplo:

Usuário
   │
   ├── identidade
   ├── dispositivo
   ├── localização
   ├── horário
   ├── contexto
   └── recurso solicitado
          │
          ↓
   [Política de acesso]
          │
       ┌──┴──┐
       ↓     ↓
    Permite  Nega

A decisão passa a ser baseada em identidade + contexto + política, e não simplesmente em “está dentro da rede”.

Imagine um funcionário chamado João. Ele possui uma conta legítima: joao@empresa.com

O fato de João ser um funcionário legítimo não significa que ele possa acessar qualquer recurso da empresa. Ele pode ter:

CRM                 ✓
Sistema de vendas   ✓
Sistema financeiro  ✗
Dados de RH         ✗
Controle de estoque ✗

Esse é um dos conceitos mais importantes do Zero Trust: autenticação não é autorização.

Autenticar significa: “Quem é você?”

Autorizar significa: “Você pode fazer isso?”

2 – Os princípios do Zero Trust

O Zero Trust está fundamentado em alguns princípios conceituais básicos:

PrincípioIdeia
Verificar explicitamenteNão conceder acesso baseado em confiança implícita
Privilégio mínimoConceder somente as permissões necessárias
Assumir comprometimentoProjetar o ambiente considerando que um componente pode ser comprometido
Verificação contínuaReavaliar acesso e risco continuamente
SegmentaçãoLimitar a comunicação entre recursos
MonitoramentoRegistrar e analisar atividades para detectar comportamentos suspeitos
Proteção de dadosControlar o acesso aos dados independentemente de onde estejam

A seguir, vamos detalhar um pouco mais cada um desses princípios básicos.

2.1 – Verificar explicitamente

Toda decisão de acesso deve considerar informações relevantes sobre a solicitação. Por exemplo:

Usuário: thiago
Dispositivo: notebook corporativo
Localização: Brasil
Horário: 14:30
MFA: aprovado
Recurso: API de produção

O sistema pode avaliar esses fatores antes de permitir o acesso. Isso é muito mais sofisticado do que:

IP = rede interna -> PERMITIR

2.2 – Privilégio mínimo

O Least Privilege — privilégio mínimo, parte do pressuposto que um usuário, serviço ou aplicação deve possuir somente as permissões necessárias para executar sua função.

Imagine uma aplicação de backend que se comunica com uma base de dados PostgreSQL, por exemplo. Uma implementação ruim poderia utilizar um usuário de banco com:

SELECT
INSERT
UPDATE
DELETE
CREATE
DROP
ALTER

Mas talvez a aplicação precisasse somente de:

SELECT
INSERT
UPDATE

Nesse caso, conceder DROP, ALTER etc. aumenta desnecessariamente o impacto de uma eventual comprometimento da aplicação.

Zero Trust incentiva exatamente essa redução de privilégios.

E isso vale para:

  • usuários;
  • APIs;
  • microsserviços;
  • máquinas;
  • containers;
  • workloads;
  • aplicações;
  • contas administrativas.

2.3 – Assumir que o ambiente já pode estar comprometido

Ao invés de pensar: “Nossa rede é segura.”

O modelo assume algo mais próximo de: “Precisamos operar considerando que um usuário, dispositivo ou componente pode ser ou estar comprometido.”

Isso muda completamente a arquitetura. Imagine:

API Gateway -> Service A -> Service B -> Database

Em uma arquitetura Zero Trust, o fato de Service A estar “dentro da rede” não significa automaticamente que ele pode conversar livremente com Service B.

A comunicação também pode exigir:

Service A -> Autenticação -> Autorização -> Policy -> Service B

Isso é especialmente relevante em arquiteturas de microsserviços, Kubernetes e cloud.

2.4 – Verificação contínua

Outro ponto importante é que a decisão de acesso não precisa ser considerada permanente. Imagine:

09:00: Usuário autenticado -> Acesso permitido

Às 09:10:

Comportamento suspeito -> Dispositivo comprometido -> Sessão/token revogado 
-> Acesso bloqueado

Portanto, Zero Trust trabalha com a ideia de avaliação contínua do risco. Isso pode envolver:

  • identidade;
  • MFA;
  • postura do dispositivo;
  • localização;
  • comportamento;
  • nível de risco;
  • sensibilidade do recurso;
  • horário;
  • contexto da requisição.

2.5 – Segmentação

A segmentação consiste em dividir o ambiente tecnológico em diferentes zonas ou domínios de acesso e controlar explicitamente a comunicação entre eles.

O objetivo é reduzir a capacidade de um invasor se movimentar livremente pelo ambiente caso consiga comprometer algum componente.

Em vez de pensar: “Tudo que está dentro da rede é confiável.”

Pensamos: “Cada recurso deve possuir somente os canais de comunicação necessários.”

Por exemplo:

Aplicação Front-End
  ↓
API de Pedidos
  ↓
Banco de Dados de Pedidos

A API pode acessar o banco de dados porque precisa disso. Mas o frontend não precisa e não deve acessar diretamente o banco. E a API de pedidos provavelmente não precisa acessar o banco de folha de pagamento, por exemplo.

Isso cria fronteiras de segurança menores e mais específicas.

2.6 – Monitoramento

Aqui o princípio é monitorar continuamente o ambiente e registrar as atividades relevantes.

Aqui aparece uma ideia importante: Você não consegue aplicar Zero Trust adequadamente se não consegue observar o que está acontecendo.

Praticamente qualquer evento relevante de segurança deve ser monitorado. Por exemplo:

Login
Logout
Falha de autenticação
Alteração de senha
Uso de MFA
Acesso a API
Acesso a banco
Alteração de permissões
Criação de usuário
Exclusão de usuário
Acesso administrativo
Alteração de configuração

Todos esses eventos podem ser registrados. Porém, aqui temos um ponto importante. Monitoramento no contexto de Zero Trust não significa apenas: “Vamos gerar arquivos de log de tudo que acontece no sistema.”

O objetivo é usar os eventos para tomar decisões de segurança. Por exemplo:

Usuário:
thiago

Comportamento normal:
08:00 → Brasil
09:00 → Brasil
10:00 → Brasil

De repente:

10:15 → acesso da Europa
10:16 → centenas de requisições
10:17 → tentativa de acessar recurso administrativo

O sistema pode identificar um comportamento anômalo. E isso pode resultar em:

Risco aumentado
 ↓
Reautenticação
 ↓
MFA
 ↓
Restrição de acesso
 ↓
Bloqueio

2.7 – Proteção de dados

O último princípio é a proteção dos dados independentemente de onde eles estejam armazenados ou trafeguem.

Esse ponto é particularmente importante porque o Zero Trust muda o foco de: “Como protegemos nossa rede?”

Para: “Como protegemos nossos recursos e, principalmente, os dados que eles contêm?”

Dados não devem ser considerados seguros apenas porque estão “dentro”. Imagine:

Internet
 ↓
Firewall
 ↓
Rede privada
 ↓
Database

O fato do banco de dados estar em uma rede privada não significa que os dados estejam adequadamente protegidos. É necessário controlar:

Quem pode acessar?
O que pode acessar?
Como pode acessar?
Por quanto tempo?
De qual aplicação?
Com qual privilégio?

Imagine um sistema médico. Um usuário da área de atendimento ao cliente pode possuir acesso a:

Paciente
 ├── nome                   ✓
 ├── telefone               ✓
 ├── histórico              ✓
 ├── dados financeiros      ✕
 └── dados administrativos  ✕

Zero Trust incentiva esse tipo de controle granular de acesso aos dados. Isso conversa diretamente com conceitos como:

  • RBAC;
  • ABAC;
  • Classificação de dados;
  • Criptografia;
  • Tokenização;
  • DLP;
  • Mascaramento;
  • Auditoria.

3. Um exemplo muito próximo da realidade

Imagine uma empresa que possui:

  • funcionários;
  • sistema financeiro;
  • CRM;
  • ERP;
  • APIs;
  • banco de dados;
  • Git;
  • Kubernetes;
  • serviços em cloud.

Um funcionário faz login. No modelo tradicional seria algo semelhante a isso:

Login
 ↓
VPN
 ↓
Rede corporativa
 ↓
Acesso a vários recursos internos

No Zero Trust teríamos algo como:

Login
 ↓
MFA
 ↓
Verificação da identidade
 ↓
Verificação do dispositivo
 ↓
Avaliação do contexto
 ↓
Aplicação das políticas
 ↓
Acesso somente aos recursos autorizados

E mesmo depois disso:

Acesso concedido
 ↓
Monitoramento
 ↓
Mudança de risco
 ↓
Reavaliação
 ↓
Revogação, se necessário

3.1 – Então Zero Trust substitui firewall?

Não. E esse é um equívoco comum. Zero Trust não significa: “Jogue fora o firewall.”

O firewall continua sendo uma camada importante de proteção. A diferença é que ele deixa de ser a única ou principal fronteira de confiança.

O Zero Trust é uma estratégia arquitetural de segurança e, portanto, ele deve ser utilizado em conjunto com um firewall robusto e confiável.

———-

Abrangendo desde a aplicação de políticas rigorosas de identidade e acesso — como autenticação multifator e privilégio mínimo — ou reestruturando a arquitetura de redes corporativas em microssistemas segmentados, o modelo Zero Trust entrega a base lógica ideal para blindar ambientes contra ameaças modernas, garantindo estabilidade e resiliência em cenários altamente dinâmicos.

A abordagem Zero Trust transcende a adoção de uma ferramenta ou produto isolado, pois trata-se de uma profunda mudança de mentalidade na forma como concebemos a segurança digital. Ao abandonar a confiança implícita, isolar perímetros internos e validar cada requisição de ponta a ponta, construímos infraestruturas capazes de evoluir com segurança mesmo diante de um mercado impulsionado por sistemas distribuídos e vetores de ataques cibernéticos cada vez mais sofisticados.

Os princípios do Zero Trust deixaram de ser opcionais para se tornarem o padrão ouro na entrega de arquiteturas corporativas robustas, auditáveis e prontas para o presente.

Espero que este texto seja útil de alguma forma para você e contribua com sua jornada acadêmica e profissional!

Gostou do conteúdo? Compartilhe com seus amigos e aproveite para conhecer mais sobre segurança da informação aqui!

Como manter a segurança na internet?

Em um mundo cada vez mais conectado, onde a tecnologia permeia cada aspecto de nossas vidas, a segurança na internet se tornou um dos temas mais importantes da atualidade. Nossas informações pessoais, financeiras e profissionais estão constantemente transitando por redes e dispositivos, tornando-nos alvos potenciais para ataques cibernéticos.

Mas o que significa, de fato, “manter a segurança na internet”? Muito mais do que apenas criar senhas complexas, a segurança na internet envolve um conjunto de hábitos, ferramentas e conhecimentos que, juntos, formam uma barreira robusta contra as ameaças digitais.

Neste artigo, vamos explorar os principais pilares da segurança digital e apresentar boas práticas que podem (e devem) ser adotadas por qualquer pessoa — seja você um profissional de TI, estudante da área ou alguém que procura simplesmente navegar com mais tranquilidade.

1. O alicerce da segurança na internet: senhas fortes e únicas

Não há como falar de segurança na internet sem começar pelas senhas. Elas são, literalmente, as chaves que protegem nossas contas e informações de acessos indevidos. Subestimar a importância das senhas é uma das maiores vulnerabilidades que muitos de nós criamos.

Para proteger nossa privacidade na internet, o primeiro passo é criar senhas fortes. Para isso, elas devem atender a alguns requisitos fundamentais:

  • Crie senhas longas: uma senha deve ter, no mínimo, 8 caracteres. Mas o ideal é que ela seja ainda mais longa. Quanto mais caracteres, mais tempo e recursos são necessários para quebrá-la em um ataque de força bruta.
  • Combine números, letras e caracteres especiais: jamais utilize padrões óbvios como “123456” ou “abcdef”. A força de uma senha reside na combinação aleatória de letras maiúsculas e minúsculas, números e caracteres especiais (como !, @, #, $, %, etc.). Pense em frases longas e fáceis de memorizar, mas difíceis de adivinhar.
  • Nada de senhas óbvias: datas de nascimento (a sua ou de pessoas próximas), nomes de parentes, nomes de animais de estimação, nome do time de futebol que você torce. Essas informações e quaisquer outras de cunho pessoal podem ser facilmente encontradas em suas redes sociais e na internet em geral. Assim, esse tipo de senha pode servir como uma porta de entrada para invasores. Seja criativo na hora de criar suas senhas e evite dados que possam ser facilmente associados a você.

2. Comportamentos que fortalecem sua segurança na internet

Criar senhas fortes é o primeiro passo, mas a segurança na internet vai além disso e exige a adoção de vários comportamentos conscientes. Ignorar esses comportamentos e não os adotar em seu dia a dia pode anular todo o seu esforço inicial de criar senhas fortes.

  • A regra de ouro: senhas únicas para cada serviço: reutilizar a mesma senha em diversas plataformas é um erro grave. Você já parou para pensar que, ao repetir sempre a mesma senha em todos os lugares, basta que apenas uma de suas contas seja comprometida e o invasor terá acesso a todas as outras onde você usa a mesma credencial? Invista na criação de senhas diferentes para cada serviço que você usa.
  • Não anote suas senhas: anotar suas senhas em papéis, blocos de anotações ou arquivos de texto não protegidos é extremamente perigoso. Se essas anotações, físicas ou virtuais, caírem em mãos erradas, sua privacidade estará comprometida. Procure utilizar mecanismos confiáveis de gerenciamento de senhas para não precisar recorrer às anotações.
  • Atualize suas senhas periodicamente: vazamentos de dados são uma realidade e podem acontecer a qualquer momento, para qualquer empresa. Mesmo que as empresas que armazenam nossos dados tomem as melhores medidas e usem os melhores recursos e ferramentas de segurança digital, ainda assim suas informações podem ser expostas. Por isso, crie o hábito de atualizar suas senhas regularmente, pelo menos uma vez ao ano para serviços comuns e com mais frequência para serviços críticos como seu e-mail principal e suas contas bancárias.

3. Camadas extras de proteção: medidas adicionais de segurança

A sofisticação dos ataques cibernéticos é cada vez maior e para nos proteger precisamos ir além do básico. Integrar medidas adicionais de segurança ao seu dia a dia é crucial para impedir a ação de criminosos digitais:

  • Utilize gerenciadores de senhas: com a quantidade de serviços digitais que utilizamos hoje em dia, memorizar senhas únicas para cada um é praticamente impossível. Nesse contexto, os gerenciadores de senhas são importantes ferramentas que armazenam suas credenciais de forma criptografada e segura. Isso lhe permite criar senhas complexas e únicas para cada serviço sem a necessidade de memorizá-las. Muitos desses serviços oferecem versões gratuitas e são compatíveis com diversos dispositivos.
  • Configure a autenticação multifator (MFA): a autenticação multifator (MFA) adiciona uma poderosa camada extra de proteção aos seus serviços digitais. Mesmo que sua senha seja descoberta por um invasor, ele ainda precisará superar um segundo fator de autenticação para acessar sua conta. Isso pode ser um código enviado por SMS, e-mail, aplicativo autenticador (como Google Authenticator ou Microsoft Authenticator) ou até mesmo sua impressão digital. Ative a MFA sempre que disponível, pois esta é uma das medidas mais eficazes para prevenir acessos indevidos.
  • Mantenha seus softwares atualizados: as atualizações de software, seja do seu sistema operacional (Windows, macOS, Android, iOS) ou de seus aplicativos, não trazem apenas novas funcionalidades. Elas corrigem vulnerabilidades de segurança que poderiam ser exploradas por invasores. Por isso, mantenha seus dispositivos e softwares sempre atualizados.

4 – Comportamentos extras para aumentar a segurança na internet

Além das medidas adicionais de segurança que podemos adotar em nossos dispositivos e sistemas, há também alguns comportamentos simples que podemos adotar para aumentar nossa segurança na internet:

  • Desconfie sempre: essa é uma regra fundamental. Jamais forneça suas senhas ou códigos de autenticação a terceiros, independentemente da justificativa ou do meio de comunicação utilizado (telefone, e-mail, WhatsApp, redes sociais). Empresas e instituições legítimas nunca solicitarão suas credenciais de acesso dessa forma. Desconfie de mensagens ou ligações suspeitas e, se necessário, procure as autoridades competentes.
  • Evite usar redes Wi-fi públicas: redes públicas, como as oferecidas em shoppings, cafés e aeroportos, são muito práticas, mas também muito perigosas. Geralmente, essas redes não possuem uma boa proteção e podem ser um alvo fácil para criminosos que tentam interceptar seus dados. Não as utilize para acessar informações sensíveis, como dados bancários ou e-mails importantes. Prefira utilizar sua conexão 4G/5G. Porém, se precisar utilizá-las, opte por uma VPN (Rede Privada Virtual), que cria uma conexão criptografada e segura, dificultando a interceptação das suas informações.
  • Não clique em links e anexos suspeitos: sempre desconfie de links ou anexos recebidos por e-mail, SMS ou aplicativos de mensagens, especialmente se a mensagem for alarmista ou pedir para você tomar uma atitude urgente. Clicar em links maliciosos ou baixar anexos infectados pode instalar programas espiões no seu dispositivo ou direcioná-lo para páginas falsas que roubam suas informações de login. Verifique sempre o remetente e o conteúdo antes de clicar e, em caso de dúvida, entre em contato, por meio de um canal oficial, diretamente com a empresa ou pessoa que supostamente lhe enviou a mensagem.

Conclusão

Manter a segurança na internet é um processo contínuo que envolve a criação de senhas fortes, a adoção de comportamentos seguros e o uso dos recursos tecnológicos de segurança disponíveis. É dessa forma que você deixa de ser uma presa fácil para invasores e constrói uma verdadeira muralha contra ameaças cibernéticas, podendo usufruir dos benefícios da internet de forma segura e tranquila.

Lembre-se: suas informações pessoais são valiosas e proteger seus dados é proteger a si mesmo. Por isso, invista na sua segurança digital e proteja sua privacidade em um mundo cada vez mais conectado.

Espero que este conteúdo seja útil de alguma forma para você. Gostou do post? Compartilhe com seus amigos e aproveite para conhecer mais sobre segurança da informação clicando aqui!

O que é segurança da informação?

A informação é um dos ativos mais valiosos no mundo contemporâneo. Tanto usuários individuais quanto organizações possuem uma quantidade crescente de dados e informações que precisam ser mantidas em segurança. 

A segurança da informação é a área do conhecimento que trata das questões de segurança dos ambientes onde dados e informações são criados, processados e armazenados. E, ao contrário do que muitas pessoas pensam, essa área não se restringe apenas as informações disponíveis em meios digitais, mas também contempla as informações existentes em ambientes físicos.

Neste artigo, vamos conhecer o que é segurança da informação, seus principais pilares, bem como vamos ver algumas ameaças de segurança e boas práticas que podemos adotar.

1 – O que é segurança da informação?

Segurança da informação é um conjunto de práticas, políticas e tecnologias usadas para proteger informações — sejam elas digitais ou físicas — contra acessos não autorizados, alterações indevidas, perdas, vazamentos ou destruição.

Em outras palavras, trata-se de garantir que os dados estejam seguros, corretos e acessíveis apenas por quem deve acessá-los, no momento certo.

Para entender melhor o conceito de segurança da informação, imagine um cofre com muitos documentos valiosos. A segurança da informação é a área que garante através de diversas técnicas, ferramentas e métodos que apenas pessoas autorizadas possam abrir o cofre, bem como garante que o conteúdo dele não seja alterado sem permissão e que esteja disponível sempre que for necessário.

Mas porque a segurança da informação é importante?

Analise comigo: hoje, praticamente tudo depende de informações: empresas, governos, sistemas de saúde, escolas, redes sociais, entre outros. Um simples vazamento de dados em qualquer um desses sistemas pode causar prejuízos financeiros, danos à reputação e riscos à privacidade.

Além disso, com o crescimento do uso da internet, redes e dispositivos conectados (como celulares e computadores), aumentam também os riscos com invasões de hackers, infecção por malwares, falhas humanas ou técnicas que podem comprometer a segurança de nossas informações.

2 – Pilares de segurança da informação

Para proteger nossos dados em um mundo cada vez mais digitalizado, a área de segurança da informação se baseia em três princípios fundamentais — conhecidos como Tríade CIA:

  1. Confidencialidade (Confidentiality): garante que as informações serão acessadas somente pelo seu proprietário ou pelos usuários por ele autorizados. Por exemplo: sua senha de banco deve ser conhecida apenas por você, enquanto uma planilha com contatos comerciais deve ser acessada somente pelos vendedores de uma empresa.
  2. Integridade (Integrity): garante que, as informações terão suas propriedades originais preservadas, sem sofrer nenhum tipo de perda ou alteração, acidentais ou não autorizadas. Por exemplo: um contrato eletrônico não pode ser modificado sem que as partes autorizem.
  3. Disponibilidade (Availability): garante que as informações estarão acessíveis e prontas para uso sempre que o proprietário quiser utilizá-las. Por exemplo: o sistema de um hospital precisa estar disponível 24 horas para atender emergências.

A confidencialidade, a integridade e a disponibilidade constituem os pilares fundamentais da segurança da informação. Sempre que estivermos criando novos sistemas, dando manutenção ou fazendo melhorias em nossos sistemas atuais, devemos planejar cada uma de nossas ações tendo em vista o atendimento desses requisitos.

2.1 – Pilares de segurança complementares

Porém, é válido ressaltar que, a bibliografia da área de segurança da informação tem sido, frequentemente, atualizada e expandida. Atualmente, já são apontados outros fatores complementares para garantir a segurança de nossas informações: 

  1. Autenticidade: toda informação gerada deve possuir um registro de sua autoria, bem como todas as alterações realizadas após a sua criação também devem ser devidamente registradas.
  2. Irretratabilidade: também chamada de não-repúdio, essa propriedade exige que o sistema possua mecanismos que não permitam que o autor da informação negue a autoria da informação. Certificados digitais e assinaturas eletrônicas são exemplos desses mecanismos.
  3. Legalidade: toda informação gerada e todos os procedimentos adotados em relação a ela, devem estar em conformidade com a legislação vigente. Atualmente, no Brasil, a legislação mais importante sobre esse assunto, é a Lei N° 13.709, de 14 de agosto de 2018, conhecida como Lei Geral de Proteção de Dados (LGPD). 

3 – Principais ameaças à segurança da informação

A segurança da informação precisa lidar com diversos tipos de ameaças, que podem surgir tanto de fora quanto de dentro de uma organização. Veja alguns dos principais riscos:

1. Malwares (vírus, worms, ransomware): são programas maliciosos criados para invadir, danificar ou roubar dados. Um dos exemplos mais perigosos é o ransomware, que sequestra arquivos e exige pagamento para liberá-los.

2. Phishing: técnica usada para enganar pessoas e obter informações confidenciais, como senhas e dados bancários. Normalmente acontece por e-mails ou mensagens falsas que imitam empresas reais.

3. Ataques de hackers (ciberataques): são invasores que exploram falhas em sistemas ou redes para roubar dados, espionar, causar prejuízo ou paralisar serviços.

4. Falhas humanas: erros simples como usar senhas fracas, clicar em links suspeitos ou deixar documentos sensíveis desprotegidos podem comprometer a segurança.

5. Ameaças internas: funcionários ou parceiros com acesso indevido a informações podem, intencionalmente ou por descuido, causar vazamentos ou alterações indesejadas.

4 – Boas práticas de segurança

Independentemente de ser um profissional da área de TI ou um simples usuário, todos podemos contribuir para proteger a informação. Em seguida, vamos ver algumas boas práticas de segurança da informação recomendadas:

  • Use senhas fortes e únicas: misture letras, números e símbolos. Evite usar datas ou nomes fáceis de adivinhar.
  • Ative a autenticação em dois fatores (2FA): um passo extra que protege mesmo que a senha seja descoberta.
  • Mantenha sistemas atualizados: atualizações corrigem falhas de segurança.
  • Evite clicar em links desconhecidos: verifique o remetente e o conteúdo antes de clicar.
  • Realize backups regularmente: isso garante recuperação em caso de perda ou ataque.
  • Treine usuários e colaboradores: a conscientização é essencial para reduzir erros e ataques de engenharia social.

Conclusão

Segurança da informação vai muito além de apenas proteger computadores e dispositivos. Antes de tudo, trata-se de proteger pessoas, negócios e a sociedade como um todo em um mundo cada vez mais digital.

Desde criar uma senha forte e segura até proteger sistemas complexos em grandes empresas, tudo faz parte de um esforço coletivo para manter os dados seguros.

Investir em segurança da informação não é apenas uma escolha técnica: é uma necessidade estratégica para garantir confiança, continuidade e integridade em tudo o que envolve dados.

Espero que este conteúdo seja útil de alguma forma para você. Se gostou do conteúdo, compartilhe com seus amigos e aproveite para acessar os outros artigos deste site.